Costruire la Responsabilità dell'Email nel Tuo Team che Utilizza Gmail: Guida Completa per 2026
Gmail è eccellente per gli individui ma ha difficoltà con la responsabilità del team. Le caselle di posta condivise creano caos: proprietà poco chiara, risposte duplicate e messaggi persi danneggiano le relazioni con i clienti. Questa guida rivela come costruire flussi di lavoro email responsabili utilizzando l'infrastruttura di Gmail, modelli operativi strategici e strumenti che migliorano la visibilità mantenendo la sicurezza per i team distribuiti.


Se il tuo team si affida a Gmail per le operazioni quotidiane, probabilmente hai già affrontato la frustrazione del caos nelle caselle di posta condivise: messaggi che finiscono nel dimenticatoio, proprietà poco chiare, risposte duplicate e la fastidiosa domanda "chi se ne sta occupando?" Non sei solo. Le squadre distribuite che usano Gmail si trovano ad affrontare critiche lacune nella responsabilità del team su Gmail che possono danneggiare i rapporti con i clienti e generare confusione interna, specialmente quando la posta tradizionale non è stata progettata per flussi di lavoro collaborativi di squadra.
La sfida è reale: Gmail eccelle come strumento di produttività individuale, ma per scalare la responsabilità del team su Gmail è necessario comprendere le sue capacità native, i requisiti di sicurezza e gli add-on strategici. Questa guida ti mostra esattamente come costruire flussi di lavoro di posta elettronica responsabili quando il tuo team utilizza Gmail, combinando l'infrastruttura di Google con modelli operativi pratici e strumenti come Mailbird che migliorano la visibilità senza compromettere la sicurezza.
Comprendere la responsabilità del team su Gmail nei flussi di lavoro email condivisi
La responsabilità del team su Gmail significa sapere chi è responsabile di ogni messaggio, chi ha effettivamente risposto, quando è stata intrapresa un’azione e se le aspettative di servizio sono state soddisfatte. Per i team che gestiscono indirizzi condivisi come support@ o sales@, la responsabilità del team su Gmail previene messaggi trascurati, elimina risposte contrastanti e permette ai supervisori di verificare la qualità del lavoro e la conformità.
Il problema: Gmail non è stato progettato per questo. Secondo un’analisi del settore sulla trasformazione di Gmail in un helpdesk, Google non offre un prodotto dedicato di helpdesk all’interno di Google Workspace—non esiste un sistema di ticketing integrato, nessuna assegnazione automatica e nessun rilevamento di collisioni che impedisca a più persone di rispondere allo stesso messaggio.
Questo crea punti critici tangibili per i team distribuiti. La ricerca di Mailbird del 2026 sui team distribuiti rivela che emergono lacune critiche di responsabilità quando i messaggi entrano nelle caselle di posta Gmail condivise senza meccanismi chiari di responsabilità, causando la perdita di comunicazioni e compromettendo sia l’esperienza cliente sia la fiducia del team.
Perché il Gmail tradizionale è inadeguato per la responsabilità del team
I team che “lavorano con Gmail” spesso iniziano con la sua interfaccia user-friendly ma scoprono rapidamente problemi di scalabilità. Il design di Gmail enfatizza la produttività personale tramite etichette, conversazioni e ricerche potenti—funzionalità che funzionano egregiamente per i singoli ma non supportano inherentemente il coordinamento del team.
Le caselle operative condivise sono tipicamente implementate come un account Gmail individuale accessibile da più persone tramite delega, o come un indirizzo Google Group. Nel primo caso, sorgono sfide di responsabilità perché più persone operano nella stessa casella senza indicatori integrati che mostrino chi è proprietario di ogni conversazione. Nel secondo caso, Google Groups offre funzionalità di assegnazione più esplicite, ma richiede ai team di lavorare in un’interfaccia separata anziché restare nell’ambito noto di Gmail.
La dimensione della sicurezza aggrava queste sfide. Le Linee guida NIST sulla sicurezza della posta elettronica (SP 800-45) sottolineano che i sistemi email devono supportare l’audit e la risposta agli incidenti, permettendo agli amministratori di rispondere a “chi ha fatto cosa, dove e quando” per incidenti di sicurezza e violazioni di policy. I team che ricorrono alla condivisione di password o a meccanismi informali di coordinamento compromettono sia la sicurezza sia la responsabilità del team, rendendo impossibile tracciare le azioni fino a individui specifici.
Funzionalità Native di Responsabilità di Gmail e Google Workspace
Prima di esplorare soluzioni di terze parti, è essenziale comprendere i meccanismi di responsabilità integrati in Gmail. Google Workspace fornisce strumenti fondamentali che, se configurati correttamente, costituiscono la base per sistemi di email di team con responsabilità del team su Gmail.
Delegazione Gmail: Identità Individuale con Accesso Condiviso
La delegazione Gmail consente ai titolari degli account di concedere a persone specifiche l'accesso alla loro casella di posta senza condividere le password. Secondo la documentazione ufficiale sulla delegazione di Gmail, i delegati possono leggere, inviare ed eliminare email per conto del titolare e, quando inviano messaggi, Gmail indica che il messaggio è stato inviato dal delegato "per conto di" il titolare.
Ciò preserva la responsabilità individuale. Ogni delegato opera dal proprio account e accede alla casella delegata tramite il selettore di account di Gmail, evidenziando chiaramente quale account sta utilizzando. I loro indirizzi individuali appaiono nelle intestazioni dei messaggi insieme all'indirizzo condiviso, rendendo possibile determinare esattamente chi ha risposto a ogni messaggio.
Il vantaggio in termini di sicurezza è significativo: la delegazione evita la condivisione di password, cosa che gli esperti sconsigliano universalmente poiché le credenziali condivise complicano la verifica e la responsabilità. Poiché ogni delegato è un utente Workspace distinto, le loro azioni nella casella delegata possono essere tracciate nei log di controllo di Google Workspace, a condizione che il logging appropriato sia abilitato.
Tuttavia, la sola delegazione non risolve la visibilità del flusso di lavoro. All’interno di una casella delegata, Gmail non fornisce indicatori di assegnazione o code di lavoro integrati. I team devono affidarsi a etichette, stelle o convenzioni come "contrassegna come non letto" per comunicare la proprietà—pratiche che possono diventare ambigue in caselle di posta condivise molto trafficate.
Google Groups Collaborative Inbox: Code di Team Strutturate
Per i team che necessitano di meccanismi di responsabilità più espliciti, la Collaborative Inbox di Google Groups offre una gestione strutturata delle conversazioni. Questa funzionalità trasforma un indirizzo email di un gruppo Google in una coda condivisa dove i membri del team possono assumersi la proprietà delle conversazioni, assegnarle e contrassegnarle con stati come completato, duplicato o nessuna azione richiesta.
Collaborative Inbox introduce caratteristiche di responsabilità assenti nel Gmail standard. I proprietari del gruppo possono configurare permessi dettagliati che determinano chi può prendere in carico le conversazioni, assegnarle e modificare i contrassegni di stato. I membri vedono elenchi di conversazioni non assegnate, possono reclamarle e aggiornare lo stato man mano che il lavoro procede—essenzialmente un sistema base di ticketing integrato nell’ecosistema Google.
Il compromesso: Collaborative Inbox risiede nell’interfaccia di Google Groups, non in Gmail. Gli utenti devono navigare in questo ambiente separato, cosa che può ostacolare l’adozione tra i team abituati a restare nell’interfaccia di Gmail. Questa separazione crea un punto decisionale: accettare la curva di apprendimento per funzionalità di responsabilità migliori o trovare modi per colmare il divario tra l’interfaccia di Gmail e la funzionalità dei Groups.
Log di Audit, Strumenti di Investigazione e Ricerca nella Cronologia Email
La responsabilità del team su Gmail va oltre le operazioni giornaliere, includendo la ricostruzione delle attività per indagini sulla sicurezza, audit di conformità e risoluzioni di controversie. I log di audit di Google Workspace sono progettati per aiutare gli amministratori a rispondere a "chi ha fatto cosa, dove e quando" catturando eventi in vari servizi incluso Gmail.
Lo Strumento di Investigazione sulla Sicurezza consente agli amministratori di cercare dati in tempo reale riguardanti i messaggi Gmail, costruendo query basate su mittente, destinatario, oggetto e altri metadati. Secondo la documentazione dello strumento di investigazione di Google, gli amministratori possono costruire query annidate con molteplici condizioni, esaminare i risultati in tabelle e salvare le indagini per analisi successive.
La Ricerca nella Cronologia Email (ELS) aggiunge un’altra dimensione, permettendo agli amministratori di cercare messaggi inviati a o da utenti in base a intervalli di date, indirizzi mittenti/destinatari, indirizzi IP, oggetti e ID unici dei messaggi. Ogni email ha un’intestazione unica Message-ID, e ricercare questo identificatore restituisce i messaggi corrispondenti indipendentemente dall’intervallo di date—particolarmente utile per ricostruire comunicazioni specifiche.
Questi strumenti costituiscono il "back end" della responsabilità che completa i meccanismi front-end di assegnazione come la delegazione e la Collaborative Inbox. Le organizzazioni possono tracciare quale utente ha avuto accesso a una casella delegata in momenti specifici, quali messaggi sono stati inviati esternamente da account particolari e ricostruire i modelli di gestione delle email in tutta l’organizzazione.
Conservazione, Blocco Legale e Gestione del Ciclo di Vita dei Dati
La responsabilità si estende nel tempo attraverso una corretta gestione del ciclo di vita dei dati. Le capacità di conservazione di Google Vault consentono agli amministratori di configurare regole per controllare per quanto tempo i dati sono conservati e quando vengono eliminati, con opzioni per conservare i dati indefinitamente o per durate specifiche conformi ai requisiti normativi.
Quando i periodi di conservazione scadono, Vault rimuove i contenuti dagli account utente ma li conserva per circa altri trenta giorni prima dell’eliminazione definitiva, fornendo un periodo di grazia per ricerca, esportazione o blocchi legali. I blocchi legali sospendono le regole di conservazione ed eliminazione per account o dati selezionati, assicurando che i messaggi rilevanti per procedimenti legali o investigazioni siano preservati.
Questo meccanismo è essenziale per dimostrare la conformità. Le organizzazioni possono dimostrare di aver conservato comunicazioni rilevanti e di non aver distrutto prove, allineando la gestione del ciclo di vita delle email con obblighi esterni e politiche interne. Per i team di supporto che utilizzano la delegazione Gmail e le etichette, le impostazioni di conservazione di Vault determinano se i thread di reclami clienti risolti rimangono accessibili per futuri audit o controversie.
Modelli Operativi per Costruire la responsabilità del team su Gmail
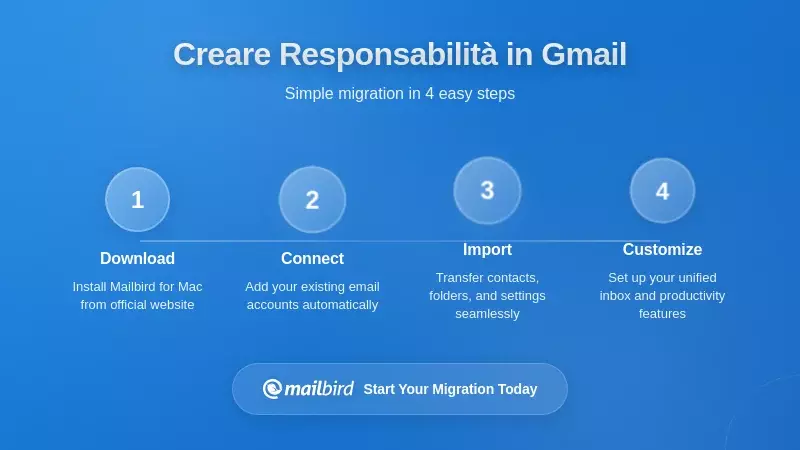
Comprendere le funzionalità native di Gmail è solo il primo passo. Costruire una vera responsabilità richiede modelli operativi che combinino queste funzionalità con flussi di lavoro chiari, politiche di governance e scelte strategiche degli strumenti.
Modello per Piccoli Team: Delegazione con Flussi di Lavoro basati su Etichette
Per piccoli team da due a cinque persone, la delegazione di Gmail combinata con schemi strutturati di etichette fornisce un punto di partenza efficace. Questo modello funziona bene quando il volume di email è gestibile e i membri del team possono coordinarsi informalmente mantenendo indicatori chiari di proprietà.
Il modello operativo prevede la creazione di etichette di stato come "Nuovo," "In corso," "In attesa del cliente," e "Risolto," oltre a etichette di assegnazione legate a ciascun membro del team. Quando i messaggi arrivano nella casella condivisa, gli agenti applicano la loro etichetta di assegnazione e quella di stato appropriata, aggiornandole man mano che le conversazioni evolvono. Questo offre al team visibilità sui progressi del flusso di lavoro senza richiedere strumenti separati.
Mailbird migliora significativamente questo modello. Secondo la documentazione di Mailbird sulla casella unificata, il client aggrega i messaggi da tutti gli account configurati—incluse le caselle Gmail delegate—in un’unica vista. Gli agenti di supporto possono vedere sia il loro account personale sia l’account delegato support@ in un'unica interfaccia, utilizzando le capacità di ricerca, filtro e cartelle di Mailbird per gestire e dare priorità ai messaggi in modo efficiente.
Questo risolve un punto critico: passare da una scheda del browser o dall’interfaccia nativa di Gmail crea un carico cognitivo e aumenta il rischio di trascurare messaggi. Consolidando gli account nella casella unificata di Mailbird, gli agenti mantengono una visibilità chiara tra responsabilità personali e condivise, mentre il modello di delega di Gmail e le etichette forniscono la struttura sottostante per la responsabilità del team.
Modello per Team in Crescita: Posta Collaborativa di Google Groups
Man mano che il volume di email cresce e i team si espandono oltre poche persone, le limitazioni della delega diventano evidenti. Tenere traccia dei messaggi reclamati, assicurare che le transizioni di stato siano visibili su numerosi thread e generare metriche aggregate come il tempo medio di risposta diventano sempre più difficili senza strutture impartite dal sistema.
La Posta Collaborativa di Google Groups affronta queste sfide trasformando un Google Group in una coda condivisa con funzionalità esplicite di assegnazione e stato. La configurazione prevede la creazione di un Google Group con l’indirizzo email desiderato, l’attivazione delle funzionalità di Posta Collaborativa nelle impostazioni del gruppo e l’assegnazione dei permessi affinché i membri possano prendere conversazioni, marcarle come completate o duplicate e moderare i metadati.
L’analisi del settore conferma che questo è il sostituto nativo più vicino di Google a un sistema di ticketing. Le conversazioni possono essere assegnate ai membri e marcate con stati, permettendo ai team di vedere quali messaggi sono nuovi, in corso o risolti. I marcatori di assegnazione e stato sono visibili a tutti i membri del gruppo, creando trasparenza e responsabilità condivisa.
La sfida operativa: la Posta Collaborativa esiste fuori dall’interfaccia principale di Gmail. I team possono inoltrare messaggi dagli indirizzi Gmail rivolti ai clienti all’indirizzo del gruppo per la gestione, ma il personale deve utilizzare l’interfaccia di Groups per la gestione di assegnazione e stato. Questo crea attrito nell’adozione, ed è qui che i client di posta unificati diventano preziosi: possono integrare i flussi di lavoro basati sul gruppo in viste consolidate, riducendo il cambio di interfaccia e preservando le funzionalità di responsabilità.
Modello Avanzato: Etichette, Filtri e Viste Client Unificate
Anche senza adottare la Posta Collaborativa, i team possono approssimare flussi di lavoro responsabili attraverso l’uso disciplinato delle etichette e filtri di Gmail. Questo richiede la creazione di tassonomie di etichette esaustive che rappresentino gli stati dei ticket e la proprietà, quindi l’uso di filtri per instradare e categorizzare automaticamente i messaggi in arrivo.
Per esempio, i filtri possono etichettare automaticamente i messaggi basandosi su oggetto, mittente o indirizzo di destinazione, aiutando a segregare categorie di richieste o a dare priorità a determinati clienti. Sebbene il filtro di Gmail sia potente, non impone una struttura di flusso di lavoro: la responsabilità del team dipende da un’applicazione coerente delle etichette e dal rispetto delle convenzioni.
La casella unificata di Mailbird si interseca in modo potente con i flussi di lavoro basati sulle etichette. La casella unificata funziona come una cartella contenente tutti gli account email, permettendo agli utenti di applicare ricerca, filtro e viste di cartelle sugli account simultaneamente. Per gli agenti che gestiscono più account Gmail con etichette che rappresentano stato e assegnazione, la casella unificata presenta una vista consolidata di tutte le email etichettate, evidenziando quelle assegnate a loro o in particolari stati attraverso gli account.
Questa visibilità è cruciale per i team distribuiti. Secondo la ricerca di Mailbird sui team distribuiti, gap di proprietà sorgono quando i messaggi entrano nelle caselle condivise senza meccanismi chiari di presa in carico. Una vista unificata che mette in evidenza i carichi di lavoro cross-account aiuta a chiudere questi gap assicurando che gli agenti vedano tutti i messaggi che richiedono la loro attenzione, indipendentemente dall’account che li ha ricevuti.
Come Mailbird Migliora la Responsabilità del Team su Gmail
Comprendere il ruolo specifico di Mailbird nell'architettura della responsabilità su Gmail è essenziale per i team che cercano di migliorare la coordinazione senza abbandonare la loro infrastruttura Gmail o compromettere la sicurezza.
Posta in Arrivo Unificata: Consolidamento dei Segnali di Responsabilità
Mailbird si presenta come un client email desktop che unifica gli account di Gmail, Outlook, Exchange e provider IMAP in un unico spazio di lavoro. Secondo il sito ufficiale di Mailbird, è progettato come un client email veloce e semplice per Windows 11, Windows 10 e macOS, con funzionalità come la posta in arrivo unificata, integrazione del calendario e strumenti di produttività.
La funzione di posta in arrivo unificata affronta direttamente le sfide della responsabilità del team. Consente agli utenti di visualizzare le email da più account in un unico luogo, trattando la posta in arrivo unificata come una cartella che aggrega tutti gli account insieme. Gli utenti configurano quali account partecipano tramite le opzioni account, e la posta in arrivo unificata funziona quando sono configurati almeno due account.
Per i team incentrati su Gmail, questo significa ridurre gli ostacoli nella gestione di più indirizzi. Agenti con account Gmail individuali e accesso a account condivisi delegati o Gruppi Google possono vedere tutto in un'unica interfaccia. Possono cercare, filtrare e organizzare i messaggi tra account personali, dipartimentali e condivisi contemporaneamente—eliminando il carico cognitivo di passare tra schede del browser o interfacce native.
La responsabilità rimane ancorata al modello di delega di Gmail e ai sistemi di etichette, ma Mailbird migliora la visibilità di queste strutture. Il filtro delle etichette cross-account permette a ogni agente di trovare rapidamente i messaggi con la loro etichetta di assegnazione sia negli account individuali sia in quelli condivisi, rafforzando la responsabilità attraverso una migliore visibilità senza sostituire i meccanismi sottostanti.
Mailbird Business: Distribuzione Orientata al Team
Mailbird Business, introdotto come soluzione di gestione email per organizzazioni, enfatizza la produttività del team e gli scenari di lavoro distribuito. Secondo la documentazione di Mailbird Business, questa edizione è rivolta a ambienti aziendali dove più utenti gestiscono grandi volumi di email su vari account e necessitano di strumenti per snellire i flussi di lavoro e la collaborazione.
Nei team basati su Gmail, Mailbird Business consente a ogni membro del team di configurare il set di account che gestisce—account personali, caselle condivise delegate e potenzialmente account di gruppo esposti tramite protocolli supportati. Ponendo tutti i messaggi rilevanti in un unico spazio di lavoro, Mailbird riduce ritardi e dimenticanze che si verificano passando tra le interfacce.
Il contesto aziendale implica opportunità di standardizzazione. I team possono distribuire un ambiente client coerente che supporta la visibilità cross-account e la collaborazione continuando a usare Gmail e Google Workspace come infrastruttura email. Per la responsabilità, questo significa che Mailbird diventa parte di un sistema coerente dove Gmail fornisce servizi email sicuri e auditabili; Google Groups e la delega definiscono i modelli di accesso; etichette e stati codificano proprietà; e Mailbird offre interfacce utente che rendono queste strutture gestibili nel lavoro quotidiano.
Integrazione con i Modelli di Delega e Sicurezza di Gmail
Il ruolo di Mailbird negli scenari di delega Gmail è principalmente quello di un client che rende visibili le strutture sottostanti di Gmail fornendo un'esperienza utente migliorata. Per usare un account Gmail delegato in Mailbird, le organizzazioni configurano il client per connettersi all’account condiviso utilizzando connessioni autorizzate conformi ai requisiti di sicurezza di Workspace.
Secondo l’analisi di Mailbird sulla delega di Gmail versus le soluzioni di casella condivisa, mentre la delega di Gmail fornisce accesso condiviso di base, non offre intrinsecamente funzionalità avanzate di responsabilità come il rilevamento delle collisioni o analisi. Mailbird si presenta come un’interfaccia unificata che si affianca alla delega di Gmail e alla Casella Collaborativa di Google Groups piuttosto che sostituirli.
Questo posizionamento architettonico è fondamentale per sicurezza e conformità. Mailbird non sostituisce l’autenticazione, l’audit o l’infrastruttura di conservazione di Gmail—agisce come client che si connette tramite protocolli standard. Le organizzazioni devono assicurarsi che Mailbird venga distribuito in modi che rispettino i flussi di delega di Gmail e che i segnali di responsabilità come le etichette e gli indicatori di invio per conto di rimangano visibili e significativi.
I log di audit di Google Workspace continuano a catturare le azioni dei delegati indipendentemente dal client usato, e gli amministratori possono analizzare tali log usando strumenti di indagine e Email Log Search. Il valore di Mailbird risiede nel rendere le operazioni quotidiane più efficienti preservando al contempo la traccia di audit e i controlli di sicurezza che Gmail e Workspace forniscono.
Considerazioni su Sicurezza, Conformità e Gestione del Rischio
Creare flussi di lavoro Gmail responsabili richiede attenzione ai fondamenti di sicurezza e ai requisiti di conformità che supportano operazioni email affidabili, mettendo in pratica la responsabilità del team su Gmail.
Best Practice per l’Autenticazione e Rischi della Condivisione delle Password
L'autenticazione sicura è essenziale per operazioni email responsabili. Le linee guida del NIST sulla sicurezza delle email elettroniche sottolineano che le organizzazioni devono implementare meccanismi di autenticazione robusti che garantiscano la verifica affidabile dell’identità degli utenti e la protezione delle credenziali.
La condivisione delle password è contraria sia alla sicurezza che alla responsabilità. Quando più persone usano le stesse credenziali per accedere a un account condiviso, diventa impossibile determinare chi ha eseguito azioni specifiche, si compromettono i registri di controllo e si aumenta il rischio di accessi non autorizzati. Le linee guida del settore sconsigliano esplicitamente questa pratica, raccomandando la delega per team piccoli e Google Gruppi per quelli più grandi—entrambi preservano l’identità individuale e si allineano con le capacità di sicurezza e audit di Workspace.
Il modello di delega di Gmail agisce come antidoto alla condivisione delle password, permettendo a più persone di accedere a cassette postali condivise tramite i propri account. Ciò consente agli amministratori di utilizzare i registri di controllo e gli strumenti di indagine per determinare chi ha accesso agli account e quando, ricostruendo la cronologia della gestione dei messaggi con attribuzione individuale.
Le organizzazioni che utilizzano Mailbird dovrebbero configurarlo per connettersi agli account Gmail in modo da rispettare la delega ed evitare pratiche di condivisione delle credenziali. Quando progettano flussi di lavoro email, le organizzazioni dovrebbero vietare esplicitamente la condivisione delle password, richiedere accessi delegati o basati su gruppi e usare i controlli di sicurezza di Workspace per far rispettare questi modelli.
Capacità di Monitoraggio e Risposta agli Incidenti
Una responsabilità efficace dipende da capacità di monitoraggio e risposta agli incidenti che permettono alle organizzazioni di rilevare anomalie e investigare problemi. I registri di controllo di Google Workspace per Gmail catturano eventi rilevanti utili per la supervisione operativa e le indagini di sicurezza, fornendo i dati necessari per rispondere a "chi ha fatto cosa, dove e quando".
Lo Strumento di Indagine sulla Sicurezza offre un’interfaccia flessibile per interrogare i messaggi Gmail, consentendo agli amministratori di filtrare e analizzare i messaggi per tipo di evento, mittente, destinatario e metadati. Gli amministratori possono costruire query nidificate, salvare indagini e visualizzare i risultati in forma tabellare, creando un quadro per monitorare i flussi email e rilevare anomalie.
Le organizzazioni dovrebbero integrare questi strumenti nei processi di governance. Per esempio, stabilire revisioni regolari dei risultati di Email Log Search per indirizzi condivisi assicura che i messaggi siano gestiti con coerenza e rileva picchi o cali insoliti nelle attività. Utilizzare lo Strumento di Indagine sulla Sicurezza per rivedere i modelli di gestione dei messaggi tra delegati o membri di gruppi identifica casi in cui i messaggi non sono stati reclamati o sono stati riassegnati ripetutamente.
Il ruolo di Mailbird nel monitoraggio è indiretto ma importante: poiché opera sopra Gmail, le azioni degli utenti in Mailbird sono riflesse nei registri di Gmail. Gli amministratori possono analizzare questi registri indipendentemente dal client usato, quindi le organizzazioni possono permettere Mailbird pur continuando a fare affidamento sugli strumenti di audit e indagine di Google Workspace per responsabilità e risposta agli incidenti.
Conservazione, Ricerca e Responsabilità a Lungo Termine
La responsabilità a lungo termine richiede che le organizzazioni possano scoprire comunicazioni storiche e dimostrare pratiche coerenti di conservazione. Le capacità di conservazione e blocco legale di Google Vault sono centrali in questa dimensione, consentendo agli amministratori di mantenere i dati per il tempo necessario e rimuoverli quando opportuno, con un periodo di buffer di trenta giorni prima della cancellazione definitiva.
La funzione Email Log Search integra Vault permettendo agli amministratori di cercare messaggi che potrebbero essere stati cancellati o non visibili negli account utente, purché rientrino nelle finestre di conservazione o siano soggetti a blocchi legali. Usando ID messaggio unici, gli amministratori possono recuperare messaggi su intervalli di date, facilitando ricerche mirate.
I flussi di lavoro Gmail responsabili devono essere progettati tenendo conto di conservazione e ricerca. Se un team di supporto utilizza la delega Gmail e le etichette per gestire reclami dei clienti, le regole di conservazione devono assicurare che i messaggi siano mantenuti per periodi conformi a esigenze legali e aziendali, applicando blocchi legali quando necessario. Lo stesso vale per le conversazioni di Collaborative Inbox, le cui email sottostanti devono essere conservate e ricercabili secondo la policy.
Mailbird non modifica i meccanismi di conservazione o ricerca di Gmail, ma può influenzare il comportamento degli utenti riguardo all’archiviazione o alla cancellazione dei messaggi. Le organizzazioni dovrebbero formare gli utenti su come le loro azioni in Mailbird—come cancellare o archiviare conversazioni—corrispondano alle impostazioni di conservazione di Gmail e Vault, assicurando che le funzionalità di comodità non compromettano involontariamente la conformità.
Strategia di Implementazione: Costruire il Vostro Sistema di Gmail Responsabile del Team
Trasporre questi concetti nella pratica richiede un approccio strutturato di implementazione che corrisponda alla dimensione del vostro team, al volume e ai requisiti di responsabilità del team su Gmail.
Passo 1: Selezionare il Modello di Accesso in Base alle Dimensioni del Team
Iniziate selezionando un modello di accesso per gli indirizzi condivisi che si adatti alla dimensione del vostro team e al volume delle email. L'analisi del settore suggerisce che la delega è adatta per piccoli team da due a cinque persone, Google Groups Collaborative Inbox per team da tre a otto, e piattaforme dedicate o estensioni per operazioni più grandi.
La scelta è importante perché ogni modello offre diverse funzionalità di responsabilità del team su Gmail e richiede differenti livelli di governance. La delega di Gmail fornisce un accesso condiviso semplice con indicazioni di invio per conto di altri, ma manca di assegnazione incorporata. Collaborative Inbox aggiunge funzionalità di assegnazione e stato ma richiede l'uso di un'interfaccia separata. Le piattaforme dedicate aggiungono SLA, rilevamento di collisioni e analisi, ma possono richiedere di uscire da Gmail o adottare nuovi strumenti.
Inquadrate questo come una decisione di responsabilità del team, non solo come una scelta tecnica. Un piccolo team di assistenza clienti potrebbe iniziare con la delega e i flussi di lavoro basati sulle etichette, utilizzando la casella unificata di Mailbird per gestire i messaggi, ma impegnarsi a migrare a Collaborative Inbox una volta superate certe soglie di volume per ottenere un'assegnazione esplicita e il tracciamento degli stati.
Passo 2: Progettare le Tassonomie di Etichette e Stati
Indipendentemente dal modello di accesso, le tassonomie di etichette e stati codificano la responsabilità del team su Gmail all'interno della piattaforma. Create etichette per lo stato dei ticket come "Nuovo," "In Corso," "In Attesa del Cliente," e "Risolto," oltre a etichette per ogni membro del team che indicano la proprietà. Queste etichette fungono da marker visivi e filtrabili su dove si trova ogni messaggio nel flusso di lavoro e chi è responsabile.
Per i team che utilizzano Collaborative Inbox, queste semantiche sono implementate a livello di gruppo con stati delle conversazioni e funzionalità di assegnazione integrate nell'interfaccia di Groups. Per i team che usano la delega e le etichette, la struttura deve essere documentata e applicata attraverso formazione e audit periodici.
Considerate il comportamento del client Mailbird quando progettate le tassonomie. La casella unificata e le viste cartella di Mailbird rispettano le etichette di Gmail e consentono agli utenti di cercare e filtrare per esse attraverso gli account. Una struttura di etichette ben progettata in Gmail sarà visibile e operativa in Mailbird, permettendo agli agenti di gestire stato e assegnazione tra account personali e condivisi all'interno del client unificato.
Documentate gli standard di etichettatura, formate gli utenti ad applicarle coerentemente e utilizzate audit periodici—eventualmente assistiti da Email Log Search o dallo Security Investigation Tool—per verificare che l’uso delle etichette sia conforme alle politiche e che i messaggi non rimangano bloccati in stati inappropriati.
Passo 3: Configurare Mailbird per la Visibilità Cross-Account
Integrare Mailbird nella vostra architettura di responsabilità del team su Gmail configurandolo per collegarsi agli account Gmail rilevanti e progettando flussi di lavoro che sfruttino la sua casella unificata mantenendo la tracciabilità. Mailbird può unificare Gmail e altri account in un unico spazio di lavoro, con casella unificata e la possibilità di visualizzare simultaneamente messaggi da più account.
Incoraggiate gli utenti a includere sia account Gmail personali che condivisi in Mailbird, mantenendo però confini chiari su chi può accedere a quali account condivisi e tramite quali meccanismi. Il design del flusso di lavoro potrebbe specificare che gli agenti usino principalmente Mailbird per la gestione quotidiana dei messaggi, applicando etichette e stati in Gmail tramite l’interfaccia di Mailbird e sfruttando le capacità di ricerca e filtro per gestire i carichi di lavoro.
Assicurate che le politiche di governance, gli schemi di etichettatura e i meccanismi di assegnazione rimangano sotto controllo. Evitate di usare Mailbird come soluzione per pratiche insicure come la configurazione di account Gmail condivisi singoli con credenziali condivise. Utilizzate invece delega o indirizzi di gruppo appropriati e collegateli a Mailbird in conformità alle linee guida di sicurezza di Workspace.
Passo 4: Stabilire il Monitoraggio e le Metriche di Performance
La responsabilità del team su Gmail è strettamente legata alla misurazione delle performance. Definite quali metriche saranno monitorate — come tempi di prima risposta, tassi di risoluzione e dimensioni del backlog — e stabilite processi per misurarle. Sebbene Gmail e Google Workspace offrano supporto parziale tramite log e ricerche di messaggi, non forniscono dashboard SLA chiavi in mano.
Costruite metriche personalizzate combinando i log di Gmail con analisi esterne. Esportate i risultati di Email Log Search per gli indirizzi condivisi, includendo timestamp e oggetti, e analizzate gli intervalli di risposta tra messaggi in entrata e in uscita. Utilizzate lo Security Investigation Tool per interrogare eventi di messaggi e azioni utente nel tempo, ricavando indicatori di performance.
Definite come le metriche influenzano la responsabilità del team su Gmail. Specificate chi rivede le metriche, con quale frequenza e quali azioni si intraprendono in caso di violazioni SLA o anomalie ricorrenti. La casella unificata di Mailbird può facilitare il rispetto degli SLA rendendo più facile per gli agenti vedere rapidamente i nuovi messaggi e dare priorità alle risposte, ma le strategie di misurazione devono sfruttare i log di Gmail e strumenti analitici esterni per trasformare la visibilità in responsabilità.
Passo 5: Formare i Team e Documentare le Politiche di Governance
La tecnologia da sola non crea responsabilità del team su Gmail—lo fanno persone e processi. Sviluppate una formazione completa che copra come usare la delega o Collaborative Inbox, come applicare in modo coerente le tassonomie di etichette, come la casella unificata di Mailbird si rapporta alle strutture sottostanti di Gmail e quali pratiche di sicurezza devono essere seguite.
Documentate esplicitamente le politiche di governance che trattano come vengono gestiti gli indirizzi condivisi, come si amministrano la delega e l'appartenenza ai gruppi, e come strumenti come Mailbird sono configurati e utilizzati. Definite ruoli come proprietari della casella, responsabili triage e contatti per l’escalation, e stabilite metriche e cadenze di revisione.
La governance deve garantire che la responsabilità individuale sia preservata. Ogni utente deve sapere quali messaggi gli appartengono, e i manager devono poter vedere chi è responsabile di specifiche conversazioni. Unita agli strumenti di audit e ai meccanismi di conservazione di Google Workspace, questa governance trasforma Gmail in una piattaforma di comunicazione disciplinata e responsabile per team distribuiti.
Domande frequenti
Gmail può davvero funzionare come un helpdesk di squadra senza strumenti di terze parti?
Gmail può supportare funzioni di base per un helpdesk di squadra tramite la delega e la Posta in arrivo collaborativa di Google Gruppi, ma con alcune limitazioni. Le ricerche mostrano che la Posta in arrivo collaborativa di Google Gruppi è la funzionalità nativa più vicina a un vero helpdesk, permettendo l’assegnazione delle conversazioni e il monitoraggio dello stato. Tuttavia, manca di capacità avanzate come SLA, rilevamento delle collisioni e analisi che le piattaforme helpdesk dedicate forniscono. Per squadre piccole con volumi gestibili, la delega di Gmail combinata con flussi di lavoro strutturati basati su etichette può essere efficace. Squadre più grandi o con requisiti rigorosi di SLA di solito devono integrare Gmail con piattaforme dedicate o estensioni. La chiave è abbinare il modello di accesso alla dimensione del team e ai requisiti di responsabilità del team su Gmail, comprendendo che Gmail fornisce l’infrastruttura ma non l’intera gamma di funzionalità di helpdesk.
In che modo Mailbird migliora la responsabilità rispetto all’uso dell’interfaccia web di Gmail?
Mailbird migliora la responsabilità del team su Gmail offrendo una visibilità unificata attraverso più account Gmail in un’unica interfaccia desktop, riducendo il carico cognitivo di passare da una scheda del browser o account all’altro. Secondo la documentazione dell’inbox unificata di Mailbird, il client aggrega i messaggi da tutti gli account configurati—compresi gli account Gmail personali e delegati—permettendo agli agenti di vedere l’intero carico di lavoro in un’unica visualizzazione. Questa visibilità aiuta a colmare le lacune di proprietà identificate nelle ricerche su team distribuiti, dove i messaggi possono perdersi a causa di responsabilità poco chiare. Tuttavia, Mailbird funziona sopra l’infrastruttura di sicurezza e audit di Gmail piuttosto che sostituirla, perciò la responsabilità rimane ancorata al modello di delega di Gmail, ai sistemi di etichette e ai log di audit di Google Workspace. Mailbird rende queste strutture di responsabilità più gestibili nel lavoro quotidiano, mantenendo la traccia di audit e i controlli di sicurezza offerti da Gmail.
È sicuro usare la delega di Gmail per le caselle di posta condivise di squadra?
Sì, la delega di Gmail è sicura ed è effettivamente consigliata rispetto alla condivisione delle password per le caselle di posta condivise di squadra. Le linee guida NIST sottolineano che le organizzazioni devono implementare meccanismi di autenticazione robusti con una verifica affidabile dell’identità. La delega di Gmail consente ai proprietari degli account di concedere l’accesso a persone specifiche senza condividere la password, e quando i delegati inviano messaggi, Gmail indica che il messaggio è stato inviato dal delegato "per conto di" il proprietario, mantenendo la responsabilità individuale. Ogni delegato opera dal proprio account e le loro azioni nella casella delegata possono essere tracciate nei log di audit di Google Workspace, consentendo agli amministratori di sapere chi ha avuto accesso e quando. Questo contrasta con la condivisione delle password, che rende impossibile determinare chi ha eseguito azioni specifiche, compromette i log di audit e aumenta il rischio di accessi non autorizzati. Le organizzazioni dovrebbero proibire esplicitamente la condivisione delle password e richiedere la delega o l’accesso basato su gruppi, usando i controlli di sicurezza di Workspace per far rispettare queste prassi.
Qual è la differenza tra la delega di Gmail e la Posta in arrivo collaborativa di Google Gruppi in termini di responsabilità del team?
La delega di Gmail e la Posta in arrivo collaborativa di Google Gruppi servono a team di dimensioni e esigenze di responsabilità diverse. La delega funziona bene per team piccoli da due a cinque persone, fornendo un accesso condiviso semplice dove i delegati possono leggere, inviare e cancellare email con indicatori “inviato per conto di” che conservano l’attribuzione individuale. Tuttavia, la delega non offre indicatori integrati di assegnazione o code di lavoro—i team devono affidarsi ad etichette e convenzioni per comunicare la proprietà. La Posta in arrivo collaborativa di Google Gruppi, adatta a team da tre a otto o più persone, trasforma un gruppo Google in una coda strutturata con funzionalità esplicite di assegnazione e stato. I membri possono prendere in carico conversazioni, contrassegnarle come completate o duplicati, e filtrare per stato, creando trasparenza e responsabilità condivisa. Lo scotto è che Collaborative Inbox si trova nell’interfaccia di Google Gruppi anziché in Gmail, richiedendo ai team di lavorare in un ambiente separato. Per scopi di responsabilità, Collaborative Inbox offre un tracciamento della proprietà più rigoroso e imposto dal sistema, mentre la delega offre una configurazione più semplice e rimane nell’ambito familiare di Gmail.
Come posso monitorare i tempi di risposta e i parametri di performance nei flussi di lavoro di squadra basati su Gmail?
Il monitoraggio dei parametri di performance in Gmail richiede la combinazione degli strumenti nativi di Google Workspace con analisi esterne, poiché Gmail non offre dashboard SLA pronti all’uso. La Ricerca nei log email permette agli amministratori di cercare messaggi inviati o ricevuti dagli utenti in specifici intervalli di date, indirizzi mittente/destinatario e orari, fornendo dati grezzi per l’analisi dei tempi di risposta. È possibile esportare i risultati della Ricerca nei log email includendo timestamp e oggetti, quindi analizzare gli intervalli di risposta tra messaggi in entrata e in uscita. Lo Strumento di indagine sulla sicurezza consente di interrogare eventi dei messaggi e azioni utente nel tempo, permettendo di derivare indicatori di performance. Per un monitoraggio automatico, le organizzazioni tipicamente costruiscono metriche personalizzate esportando i log di Gmail verso strumenti di analisi esterni o fogli di calcolo. Definisci quali metriche sono importanti—come tempo alla prima risposta, tassi di risoluzione e dimensione del backlog—poi stabilisci processi per misurazioni e revisioni regolari. Le politiche di governance dovrebbero specificare chi esamina le metriche, con quale frequenza, e quali azioni adottare in caso di violazioni degli SLA o anomalie, garantendo che la misurazione si traduca in miglioramenti della responsabilità del team su Gmail.
L’uso di Mailbird influisce sui requisiti di conservazione dati e conformità di Gmail?
No, Mailbird non modifica i meccanismi di conservazione dati o conformità sottostanti di Gmail. Le capacità di conservazione e blocco legale di Google Vault operano a livello server di Gmail, indipendentemente dal client usato dagli utenti per accedere alla posta. Quando gli utenti eliminano o archiviano messaggi in Mailbird, tali azioni corrispondono alle operazioni equivalenti in Gmail, che sono soggette alle politiche di conservazione e blocco di Vault. Secondo la documentazione di Vault, le regole di conservazione determinano per quanto tempo i dati sono conservati e quando vengono eliminati, con un periodo di 30 giorni prima dell’eliminazione completa, mentre i blocchi legali sospendono queste regole per dati rilevanti a contenziosi o indagini. Tuttavia, le organizzazioni dovrebbero formare gli utenti su come le azioni in Mailbird si riflettano nelle impostazioni di conservazione di Gmail, per evitare che funzionalità di comodità compromettano la conformità. Gli amministratori continuano a usare i log di audit di Google Workspace, gli strumenti di indagine e la Ricerca nei log email per monitoraggio e risposta agli incidenti, indipendentemente dal client scelto, poiché Mailbird opera tramite protocolli standard e tutte le azioni sono registrate nei log di Gmail.
Quale tassonomia di etichette dovrei implementare per flussi di lavoro di squadra responsabili in Gmail?
Una tassonomia efficace di etichette per la responsabilità del team su Gmail dovrebbe includere sia etichette di stato che di assegnazione. Le etichette di stato normalmente includono "Nuovo" (per messaggi in arrivo non ancora presi in carico), "In corso" (per messaggi attivamente gestiti), "In attesa del cliente" (per messaggi che richiedono input esterni) e "Risolto" (per conversazioni completate). Le etichette di assegnazione dovrebbero corrispondere al nome o identificatore di ogni membro del team, consentendo di indicare chiaramente chi è responsabile di ogni messaggio. Per team che gestiscono più tipi di richieste, considera l’aggiunta di etichette di categoria come "Vendite", "Supporto" o "Fatturazione" per abilitare filtri e instradamenti. Quando progetti la tua tassonomia, considera che l’inbox unificata di Mailbird rispetta le etichette di Gmail e permette filtri cross-account, quindi una struttura di etichette ben progettata sarà visibile e utilizzabile attraverso account personali e condivisi nel client unificato. Documenta chiaramente i tuoi standard di etichettatura, forma gli utenti ad applicarli con coerenza, e usa audit periodici tramite la Ricerca nei log email o lo Strumento di indagine sulla sicurezza per verificare che l’uso delle etichette sia conforme alle politiche e che i messaggi non rimangano bloccati in stati inappropriati.


